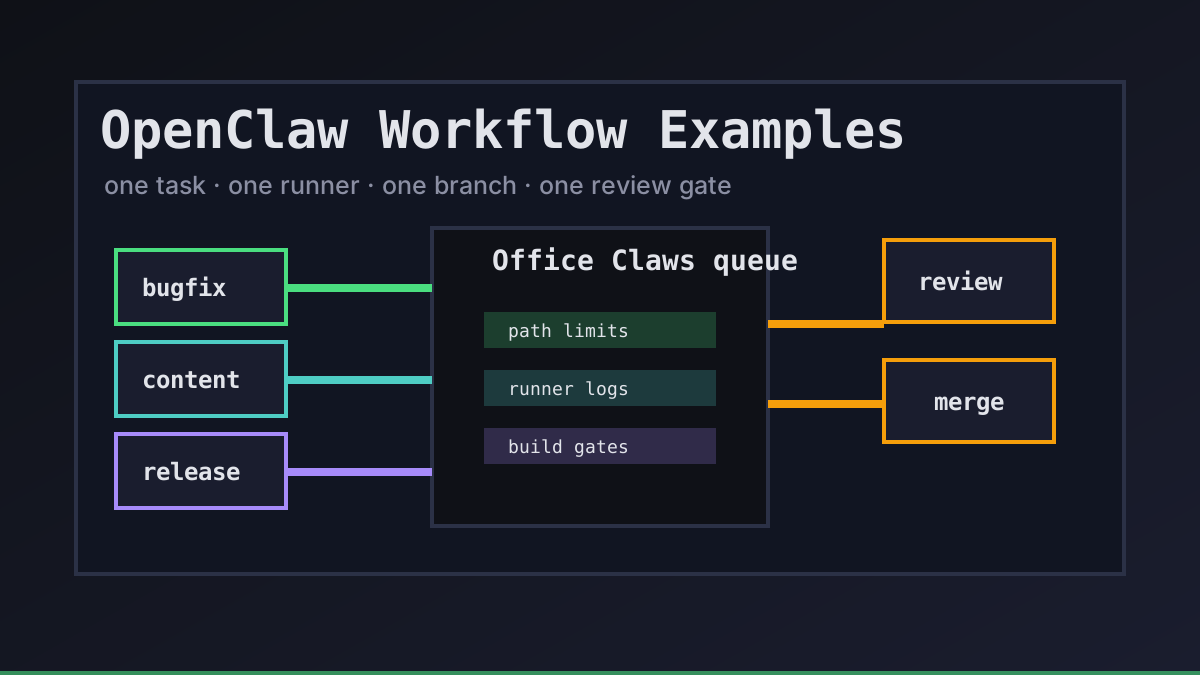
OpenClaw 风格的 agents 最适合在目标明确、范围足够小的 workflow 中工作。我们不会从「改进整个产品」开始,而是从清晰的 lane、干净的 branch、隔离的 runner,以及 reviewer 可以信任的证据开始。
Office Claws 不是原生 OpenClaw runtime。它是我们用于 OpenClaw 相邻、Codex 支撑工作的 desktop 和 VPS 操作层:把任务放进队列、隔离 runner、观察 logs、缩小 secrets 范围,并让最终 diff 易于 review。如果你还在先选择 runtime,请先读 OpenClaw vs Codex,再把这些示例当作操作模式。
工作流模板
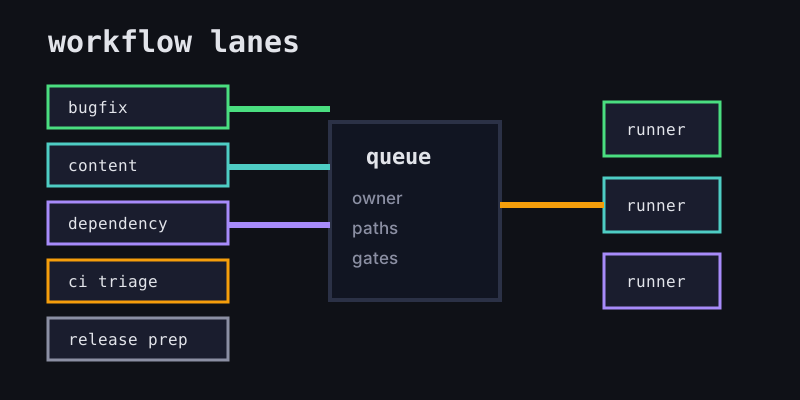
每个有用的 OpenClaw workflow 都从同一个小型契约开始。它告诉 agent 什么是成功,也告诉人类需要 review 什么。
| 字段 | 好示例 | 高风险示例 |
|---|---|---|
| 目标 | fix empty dashboard state copy | make dashboard better |
| 允许路径 | website/src/app/**, website/content/** | 整个 repository |
| Runner | 一个 local 或 VPS runner | 带旧状态的共享 shell |
| Branch | agent/dashboard-empty-state | 直接改 main |
| Gate | npm run build 和 screenshot | 「看起来没问题」 |
这正是 Office Claws for OpenClaw users 的作用:工作在一个控制界面中可见,而实际执行可以发生在本地或 VPS 机器上。远程执行细节可以配合 OpenClaw remote runner architecture 阅读。
五个实用示例
1. 小型 bug 修复
当任务范围很窄、预期文件很明显时使用这个模式。
workflow: small-bugfix
owner: frontend-oncall
allowed_paths:
  - website/src/app/**
branch: agent/fix-empty-dashboard-state
gates:
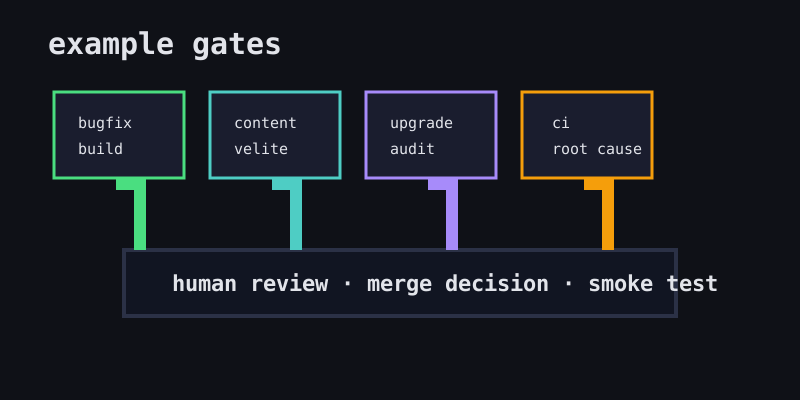
  - npm run build
  - human-review
Agent 可以检查附近代码,但没有权限重构整个应用。如果 bug 比预期更深,正确结果应该是一条说明和一个新任务,而不是突然的大规模重写。
2. 文档或博客更新
内容工作是很好的早期 OpenClaw workflow,因为影响半径小,验证成本低。
workflow: content-update
owner: marketing
allowed_paths:
  - website/content/**
  - website/public/blog/**
gates:
  - npx velite build
  - npm run build
对 Office Claws 来说,这个模式会把生成的文章、翻译和 SVG assets 保持在普通 branch 上。Reviewer 在 merge 前检查文案、schema 输出和最终页面 build。
3. 依赖升级
升级需要更严格的 gates,因为 agents 可能让 tests 变绿,却隐藏行为变化。
workflow: dependency-upgrade
owner: platform
allowed_paths:
  - package.json
  - package-lock.json
  - website/package.json
  - website/package-lock.json
gates:
  - npm audit --omit=dev
  - npm run build
  - changelog-note
每个任务只处理一个升级家族。要求 agent 总结 lockfile 变化,并链接上游 release notes。如果 package 影响 authentication、deployment 或 billing,任何 production deploy 前都必须有人类 review。
4. CI 失败 triage
这个 workflow 把红色 build 转成一个小型诊断 branch。
workflow: ci-triage
owner: repo-maintainer
inputs:
  - failing_job_url
  - last_green_commit
allowed_paths:
  - .github/workflows/**
  - website/**
gates:
  - reproduce-failure-locally
  - explain-root-cause
  - minimal-fix-commit
有用的结果不只是绿色 check,而是解释:什么失败了、为什么现在失败、发生了什么变化,以及哪些文件被有意保持不动。
5. 发布准备
发布准备要放慢。Agents 可以收集证据、更新 notes、准备 branches,但最终 production 决策应该留在人类手里。
workflow: release-prep
owner: release-manager
allowed_paths:
  - RELEASE.md
  - WEB_RELEASE_PLAN.md
  - website/content/**
gates:
  - local-build
  - diff-summary
  - explicit-human-merge
  - production-smoke-test
Office Claws 很适合这里,因为 long-running runners 可以在人类 review 时继续收集 logs。重要边界很简单:agent 准备 release;人类拥有 release。
选择正确的 runner
应该由 workflow 决定 runner,而不是反过来。
| Workflow | 推荐 runner | 原因 |
|---|---|---|
| 文案修复 | local 或小型 VPS | 验证快、风险低 |
| 内容批次 | VPS runner | build 持久、环境干净 |
| 依赖升级 | 新 VPS snapshot | 避免污染本地 cache |
| CI triage | 与 CI 匹配的 runner | 复现环境错误 |
| 发布准备 | 隔离 VPS | 控制 credentials 和 logs |
强健的 OpenClaw workflow 是每个任务一个 runner、每个 runner 一个 branch。这样 logs 干净、diffs 干净、rollback 也干净。OpenClaw sandbox checklist 更详细地说明了隔离侧。
推荐的 Office Claws 配置
先从三条 lane 开始,不要一开始就建模所有可能任务:
- 内容 lane: 低风险 docs、blog 和 website copy,使用
npx velite build与npm run build作为 gates。 - 代码 lane: bugfixes 和小功能,带路径限制、tests 和 PR review。
- Ops lane: CI、dependency 和 release tasks,使用更严格的 secrets 与 human approval。
这些结构已经足够让自主编码变得稳定有用。OpenClaw 风格的 workflows 仍然很快,但 Office Claws 让 queue、runner、logs、branch 和 review gate 都保持可见,这样团队在发布前能信任实际发生的变化。
相关阅读
- OpenClaw vs Codex — 比较 runtime 与操作 tradeoffs。
- Office Claws for OpenClaw users — 面向 local 和 VPS runners 的 desktop management。
- OpenClaw remote runner architecture — 在 remote machines 上隔离任务。
- OpenClaw sandbox — 在 agents 接触真实 repos 前降低 blast radius。