Hermes Agent vs Codex es una pregunta de control
Buscar Hermes Agent vs Codex casi siempre significa que los nombres ocultan una decisión más profunda: ¿quieres un sistema autónomo persistente que aprende entre sesiones, o un runtime de programación que puedes limitar a un repositorio, una tarea y una revisión?
Hermes Agent, de Nous Research, se presenta alrededor de memoria, creación autónoma de skills, pasarelas de mensajería, cron, subagentes, MCP y varios backends de terminal. Codex es el camino práctico de ejecución al que llegan muchos usuarios de OpenClaw cuando necesitan que un agente trabaje en una rama y se detenga en revisión. Office Claws es independiente de Hermes y OpenClaw; su papel es operar runners de escritorio y VPS respaldados por Codex con logs visibles, límites de coste y puntos de traspaso más seguros.
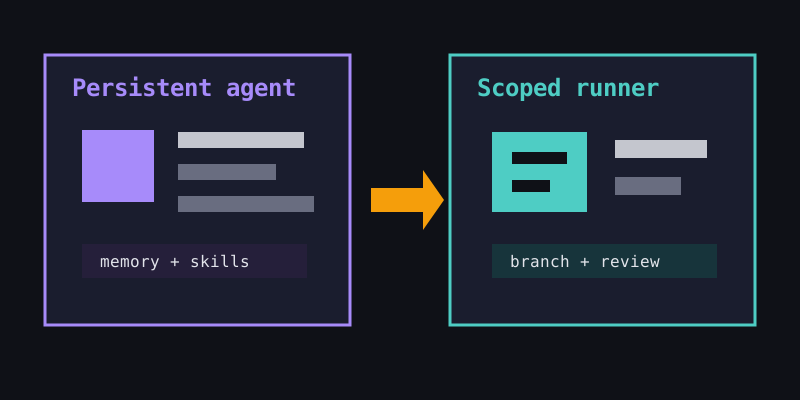
Tabla comparativa para usuarios de OpenClaw
| Área de decisión | Hermes Agent | Runner respaldado por Codex | Encaje de Office Claws |
|---|---|---|---|
| Apuesta principal | Comportamiento persistente, memoria y skills | Ejecución de código acotada dentro de un repo | Operar runner, rama, logs y puerta de revisión |
| Ubicación del runtime | Revisar la documentación actual de Hermes para opciones locales, contenedores, SSH y hospedadas | Shell local, VPS u otro terminal configurado | Gestión de escritorio y VPS para tareas repetibles |
| Modelo de memoria | La memoria forma parte de la propuesta | Normalmente contexto de prompt, repo y tarea | Guardar estado operativo sin prometer importación de memoria autónoma |
| Skills/plugins | Las skills pueden convertirse en comportamiento duradero | Scripts y prompts permanecen más cerca del repo | Revisar automatización reutilizable antes de producción |
| Scheduling | La autonomía tipo cron es un punto clave de evaluación | Scheduler externo, CI o ejecuciones desde chat | Tareas programadas con contexto de dueño y auditoría |
| Mensajería | Una operación amplia por gateway requiere límites cuidadosos | Entradas normalmente más estrechas por chat o CLI | Llevar el trabajo a ramas, no a shells invisibles |
| Riesgo de seguridad | Privacidad de memoria, exposición de gateway, autoridad del backend | Permisos de shell, tokens, alcance del repo | Tokens limitados, workdirs aislados, runners VPS desechables |
| Mejor uso | Investigar asistentes autónomos duraderos | Entregar cambios de código con revisión normal | Ejecutar flujos cercanos a OpenClaw con seguridad |
En corto: Hermes pregunta cuánto debe recordar y evolucionar un agente. Codex pregunta con qué seguridad se puede ejecutar una tarea de código. Office Claws for OpenClaw users queda del lado operativo: aprovisionar, observar, limitar y revisar ese trabajo.
Elige Hermes cuando la memoria es el producto
Hermes merece evaluación cuando el comportamiento persistente es el objetivo. Si quieres un agente que conserve contexto entre sesiones, cree o mejore skills, responda desde superficies de mensajería y elija backends de terminal, estás probando un sistema autónomo más amplio, no solo un trabajador de código.
Ese sistema más amplio exige más diligencia. Antes de usarlo en código serio, pregunta:
- ¿Qué entra en la memoria y cómo se borra o audita?
- ¿Qué mensajes de chat pueden activar comandos?
- ¿Dónde viven las skills generadas y quién las revisa?
- ¿Qué backend tiene acceso a secretos, claves SSH y repositorios?
- ¿Se puede reconstruir una tarea fallida sin filtrar contexto privado?
No son preguntas hostiles. Son la lista normal para cualquier agente que persiste más allá de una sola rama.
Elige Codex cuando el producto es código revisable
Los flujos respaldados por Codex son más estrechos a propósito. A menudo eso es una ventaja. Un agente útil puede abrir un repo, crear una rama, ejecutar pruebas, producir un diff y detenerse antes del merge. Los equipos que comparan herramientas tras una migración desde OpenClaw suelen preocuparse menos por una gran capa de memoria y más por si la tarea produjo un pull request limpio.
Si vienes de investigar OpenClaw, acompaña este artículo con OpenClaw vs Codex y OpenClaw desktop manager. La pregunta operativa no es solo qué modelo escribe código. Es si cada tarea tiene dueño, runner, rama, stream de logs y ruta de rollback visibles.
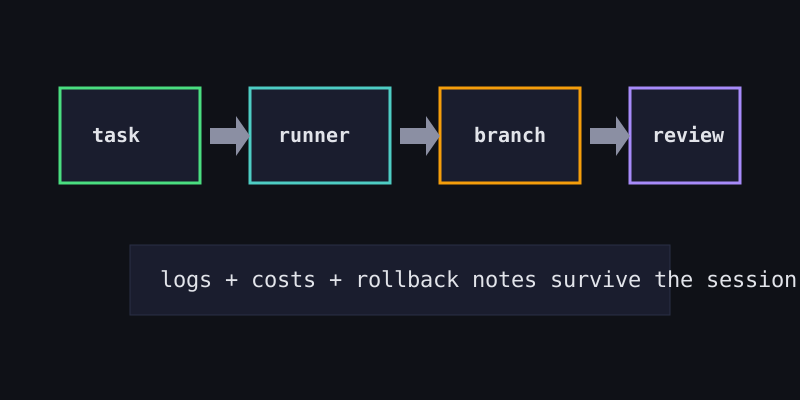
Un plan de evaluación seguro
Usa el mismo arnés para ambas herramientas para que la comparación sea justa:
1. pick one low-risk repository
2. create an isolated branch and runner
3. scope tokens before the first task
4. keep secrets out of prompts and memory
5. require a human merge gate
6. archive logs, cost notes, and rollback commands
Después mide resultados en vez de sensaciones: calidad del diff, pruebas aprobadas, coste de tokens/API, tiempo de configuración, recuperación de tareas bloqueadas y facilidad para que un revisor entienda lo ocurrido.
Para producción preferimos el modelo aburrido: una tarea por workdir, una rama por resultado, logs que sobreviven a la sesión y una persona que decide qué se fusiona. Hermes puede ser el experimento de autonomía más ambicioso. Los runners respaldados por Codex suelen ser el camino más directo hacia código revisable.
Recomendación
Elige Hermes Agent si tu experimento principal es memoria persistente, crecimiento de skills y operación autónoma amplia. Elige runners respaldados por Codex si tu trabajo principal es producir cambios acotados con revisión predecible. Elige Office Claws cuando quieras que el camino Codex se parezca menos a una terminal suelta y más a una capa operativa para trabajo cercano a OpenClaw: runners aislados, progreso visible, notas de coste y puertas de merge deliberadas.
Fuentes y lecturas relacionadas
- Documentación de Hermes Agent: https://hermes-agent.nousresearch.com/docs/
- NousResearch/hermes-agent en GitHub: https://github.com/NousResearch/hermes-agent
- OpenClaw vs Codex
- Hermes Agent vs OpenClaw
- Hermes Agent OpenClaw Migration
- OpenClaw Desktop Manager