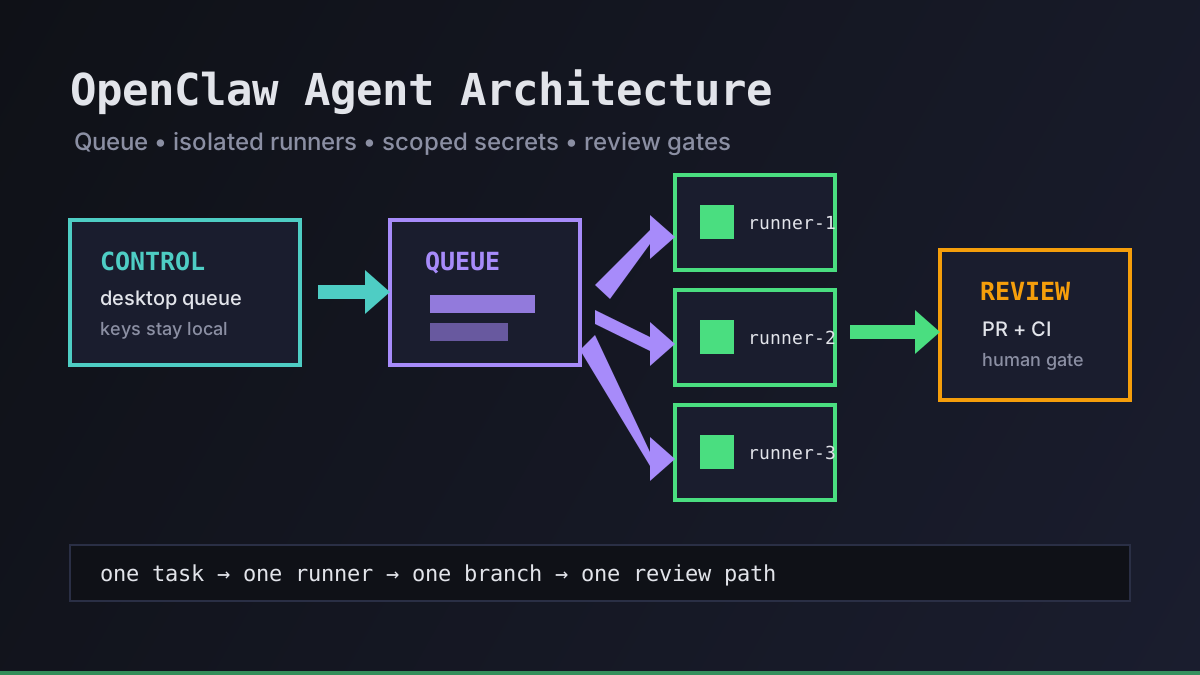
La autonomía al estilo OpenClaw solo sirve cuando el modelo operativo es aburrido. El agente puede explorar, editar, probar y volver con resultados, pero la arquitectura que lo rodea debe dejar claros todos los límites: dónde empieza la tarea, qué runner la posee, qué secretos puede ver y qué gate decide si el trabajo se publica.
Office Claws no es una runtime nativa de OpenClaw. Lo usamos como capa de control de escritorio y VPS para flujos cercanos a OpenClaw y respaldados por Codex: poner el trabajo en cola, aislar el runner, transmitir logs, reducir el alcance de las claves y hacer que la revisión sea el valor por defecto. Si todavía eliges runtime, empieza por OpenClaw vs Codex y Office Claws for OpenClaw users.
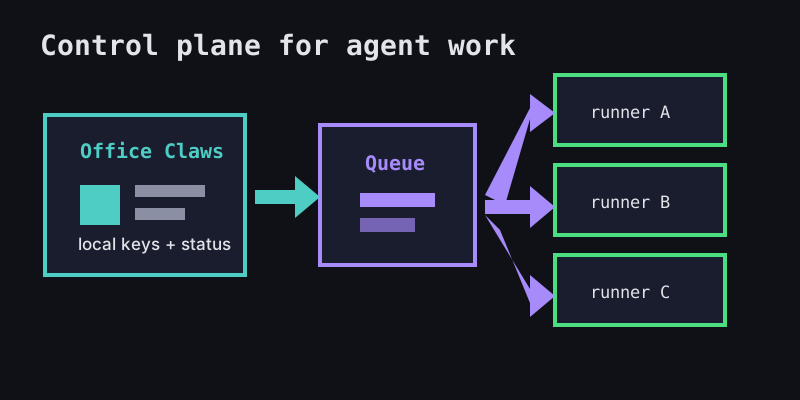
La forma de una arquitectura de agentes OpenClaw
Una arquitectura segura de agentes OpenClaw tiene cinco capas. Cada capa debería poder reemplazarse sin confiar demasiado en las demás.
| Capa | Responsabilidad | Regla de diseño |
|---|---|---|
| Plano de control | acepta tareas, muestra estado, guarda el estado del operador | mantener claves duraderas en local |
| Cola | limita concurrencia y asigna propiedad | una tarea debería tener un runner activo |
| Runner | ejecuta comandos en un worktree o VPS | hacerlo desechable |
| Límite de secretos | concede solo el acceso necesario para la tarea | preferir tokens acotados y efímeros |
| Gate de revisión | convierte la salida en PR, nota de release o rechazo | humanos aprueban cambios de producción |
Esa separación evita que la codificación autónoma se convierta en una terminal compartida con mejor marca. La cola hace visible el trabajo, el runner contiene el estado y el gate de revisión evita que un comando exitoso se convierta en despliegue automático.
Plano de referencia
Usa este plano como punto de partida, no como diagrama de una sola función de producto. Lo importante es el contrato entre componentes.
Office Claws desktop control plane
  ├─ task queue
  ├─ local provider keys
  ├─ approvals and status
  └─ log viewer
        │
        ▼
Runner pool
  ├─ local runner: small edits, docs, quick tests
  ├─ VPS runner: long tasks, stable network, CI triage
  └─ disposable worktree: one branch per task
        │
        ▼
Git provider
  ├─ branch + pull request
  ├─ CI checks
  └─ human review before merge
Para ejecución remota, combínalo con OpenClaw remote runner architecture. Para fiabilidad de tareas continuas, lee OpenClaw background tasks y OpenClaw monitoring.
Los límites que más importan
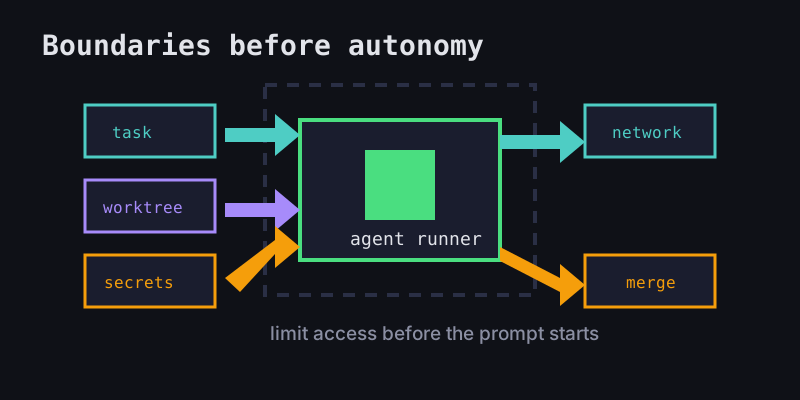
El error de mayor riesgo es tratar al agente como si fuera el portátil confiable de un desarrollador. No lo es. Es un trabajador con una tarea, una ventana de contexto y la capacidad de equivocarse con mucha seguridad.
Empieza con estos límites:
- Límite de tarea: define repositorio, rama, rutas permitidas y gate de éxito antes de iniciar el runner.
- Límite de sistema de archivos: usa un worktree limpio o una imagen VPS desechable, no un checkout compartido permanente.
- Límite de credenciales: no pongas tokens de facturación, producción u organización completa en el runner.
- Límite de red: sabe qué servicios externos necesita realmente la tarea.
- Límite de merge: exige revisión de PR, CI u otro gate explícito antes de llegar a
main.
Por eso los flujos OpenClaw se benefician de una capa operadora. Office Claws for OpenClaw users se centra en control de escritorio, runners VPS, logs y ejecución Codex, no en dar a cada agente una shell permanente con todos los secretos.
Modos de fallo para los que diseñar
Una buena arquitectura asume que los agentes fallan de formas normales. El sistema debe hacer esos fallos visibles y recuperables.
| Modo de fallo | Síntoma | Respuesta más segura |
|---|---|---|
| Contexto perdido | el agente repite trabajo o cambia alcance | detener la tarea y resumir lo pendiente |
| Runner sucio | las pruebas pasan solo por estado local | reconstruir runner o checkout |
| Exposición de token | logs o diffs contienen secretos | revocar token, borrar runner, auditar rama |
| Bucle infinito | comandos se reintentan sin avance | poner límite de tiempo y mostrar logs |
| Arreglo excesivo | un bug pequeño se vuelve reescritura grande | rechazar PR y reiniciar con tarea más estrecha |
El objetivo no es impedir todos los intentos fallidos. El objetivo es que fallar sea barato: parar, inspeccionar, reiniciar e intentar de nuevo con un contrato de tarea más preciso.
Qué construir primero
Si construyes una arquitectura de agentes OpenClaw desde cero, no empieces por un scheduler complejo. Empieza por el bucle mínimo que mantiene el trabajo revisable:
- Un registro de tarea con responsable, repositorio, rama y salida esperada.
- Un runner aislado por cada tarea activa.
- Un stream de logs que sobreviva a cierres de pestaña y suspensión del portátil.
- Un comando de validación como
npm run build,go test ./...onpx velite build. - Un gate de revisión basado en PR antes de merge o deploy.
Después añade límites de concurrencia, pools de runners, seguimiento de coste y limpieza automática. Todo eso ayuda, pero es secundario frente al contrato central: una tarea, un runner, una rama, una ruta de revisión.
Dónde encaja Office Claws
Office Claws convierte esta arquitectura en un flujo diario: gestión local de escritorio, runners VPS, tareas duraderas en segundo plano, visibilidad de estado y ejecución Codex para equipos que quieren autonomía estilo OpenClaw sin perder control operativo.
No necesita fingir que todos los agentes son seguros por defecto. La suposición más segura es que los agentes son potentes, útiles y a veces se equivocan. La arquitectura les da espacio para trabajar mientras mantiene secretos, ramas y producción detrás de gates explícitos.
Esa es la versión práctica de OpenClaw agent architecture: hacer observable la autonomía, hacer reemplazables los runners y convertir el envío a producción en una decisión revisada, no en un efecto secundario.
Lecturas relacionadas
- OpenClaw vs Codex — comparar runtime y modelos operativos.
- OpenClaw desktop manager — control local para flujos cercanos a OpenClaw.
- OpenClaw security best practices — reducir el radio de impacto antes de tocar repos reales.