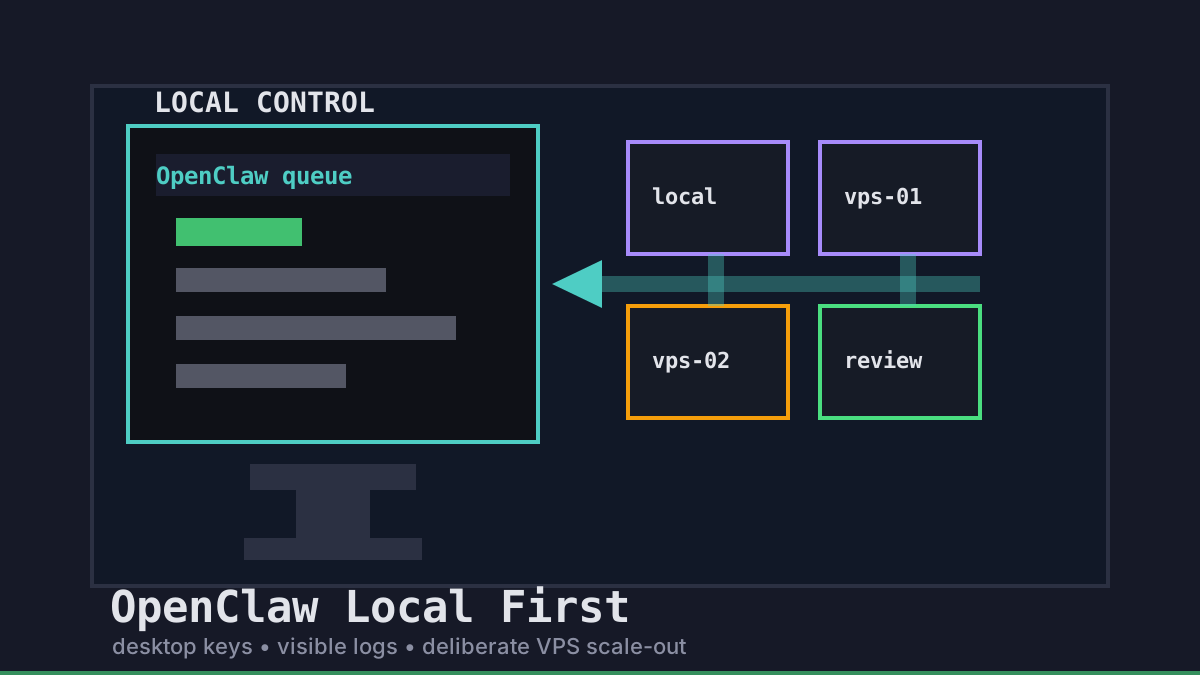
El trabajo al estilo OpenClaw es más fácil de confiar cuando el primer punto de control permanece local. Preferimos iniciar agentes desde un flujo de escritorio, mantener los secretos cerca del operador y escalar a runners VPS solo cuando la tarea necesita de verdad más aislamiento, tiempo de ejecución o paralelismo.
Office Claws no es un runtime nativo de OpenClaw. Es la capa operativa práctica para equipos cercanos a OpenClaw que quieren colas visibles, manejo local de claves, ejecución respaldada por Codex cuando ese es el camino adecuado y runners remotos que siguen siendo revisables. Si primero estás comparando runtimes, lee OpenClaw vs Codex y luego usa esta guía como modelo operativo.
Por qué OpenClaw Local First supera a Cloud First
Una configuración cloud-first para agentes puede ser cómoda, pero a menudo oculta los detalles aburridos que deciden si un equipo sigue confiando en el sistema: dónde viven los tokens, quién puede ver los logs, qué rama posee el diff y qué tan rápido un humano puede detener trabajo fuera de control.
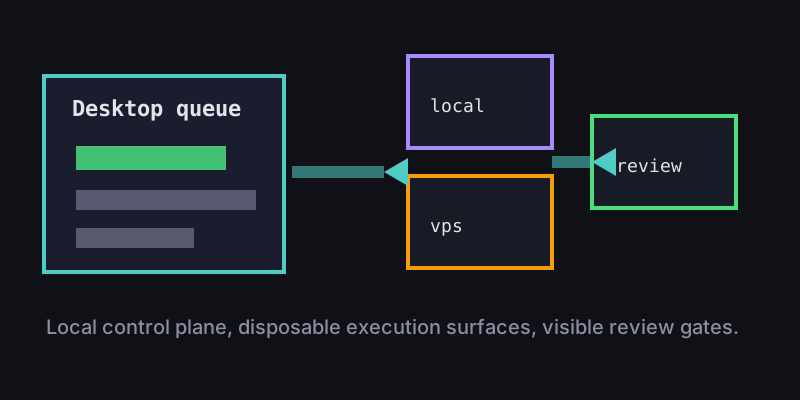
Un modelo local-first para OpenClaw invierte ese valor predeterminado. El escritorio es el centro de mando. Una tarea empieza con intención visible, acceso acotado y un revisor conocido. Las máquinas remotas son superficies de ejecución desechables, no la fuente de verdad.
| Decisión | Predeterminado local-first | Riesgo cloud-first |
|---|---|---|
| Secretos | Mantener las claves del proveedor cerca del operador | Repartir archivos .env entre runners |
| Logs | Ver el estado desde un solo escritorio | Reconstruir contexto desde shells remotas |
| Ramas | Una tarea, una rama, un responsable | Deriva en checkouts compartidos |
| Coste | Empezar pequeño y escalar cuando haga falta | Capacidad siempre encendida |
| Revisión | La compuerta humana de merge sigue visible | La automatización parece terminada demasiado pronto |
Office Claws para usuarios de OpenClaw encaja aquí porque el escritorio sigue siendo el lugar donde el trabajo se encola, se monitoriza y se revisa. El runner puede ser local, conectado por Tailscale o un VPS de DigitalOcean, pero el contrato operativo no cambia.
El contrato OpenClaw Local-First
Usamos un pequeño contrato de tarea antes de que un agente toque el repositorio. No es burocracia; es el contexto mínimo que hace que la programación autónoma sea suficientemente segura para repetirse.
task:
  owner: gleb
  goal: add-search-empty-state
  runtime: codex-backed-runner
  checkout: clean-branch
  allowed_paths:
    - website/src/app/**
    - website/content/**
  gates:
    - npm run build
    - pull_request_required
Ese contrato viaja con el trabajo tanto si corre en local como en un VPS. Un trabajo local puede bastar para una pequeña actualización de documentación. Un runner remoto tiene más sentido para builds largas, ramas paralelas o cambios arriesgados de dependencias. La clave es que escalar sea una decisión deliberada, no el lugar predeterminado donde viven todos los secretos y checkouts.
Para el lado remoto de este patrón, combina este artículo con OpenClaw on VPS y OpenClaw remote runner architecture.
Cuándo mover trabajo a un runner VPS
Local first no significa solo local. Significa que el plano de control se queda local mientras la ejecución se mueve cuando hay una razón clara.
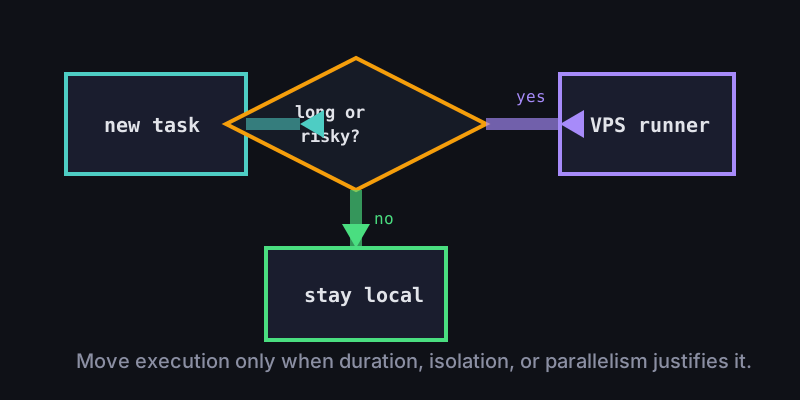
Usa un runner VPS cuando la tarea necesita:
- Más tiempo del que una sesión de portátil puede dar con seguridad.
- Una máquina limpia para cambios de dependencias o build.
- Trabajo paralelo sin árboles de trabajo compartidos.
- Un límite de blast radius más fuerte para código no confiable.
- Logs persistentes mientras el operador humano se aleja.
Mantén la ruta local cuando la tarea sea pequeña, dependa mucho de revisión o sea principalmente editorial. El runner exitoso más simple suele ser el más seguro.
Configuración recomendada de Office Claws
Una configuración OpenClaw local-first práctica se ve así:
- Inicia cada solicitud desde la cola de escritorio.
- Mantén claves de proveedor y credenciales de release fuera de runners desechables por defecto.
- Usa un checkout aislado y una rama por tarea.
- Envía trabajos largos o arriesgados a runners VPS conectados por Tailscale o DigitalOcean.
- Exige salida de build, hash de commit y notas de revisión antes del merge.
- Usa OpenClaw security best practices como checklist para secretos, aprobaciones y logs.
Ese es el papel honesto de Office Claws: gestión de escritorio, aprovisionamiento y monitorización de runners VPS, ejecución respaldada por Codex cuando es la ruta práctica y manejo local de claves más seguro. No pide a los equipos confiar en automatización invisible. Les da un centro de mando local que puede escalar sin perder la compuerta humana de revisión.
Lecturas relacionadas
- OpenClaw vs Codex — compara tradeoffs de runtime y operación.
- Office Claws para usuarios de OpenClaw — la capa de gestor de escritorio.
- OpenClaw on VPS — cuándo vale la pena la ejecución remota.
- OpenClaw security best practices — claves más seguras, aislamiento y revisiones.