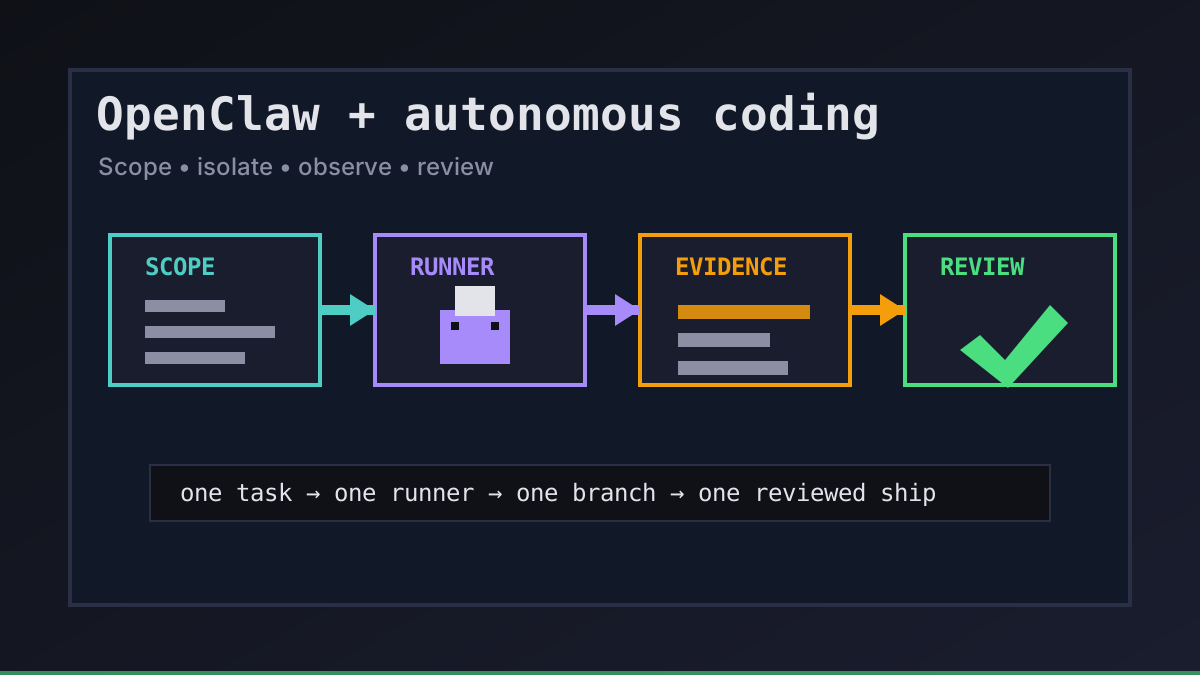
OpenClaw 与自主编码很容易被过度包装。真正有用的版本不是神奇地替代开发者,而是一套有纪律的运行模型:代理可以做真实工作,但不会悄悄接管仓库、预算或生产环境。
Office Claws 不是原生 OpenClaw runtime。我们把它用作桌面和 VPS 控制层,服务于 OpenClaw 邻近、Codex-backed workflows:把任务排队、隔离 runner、查看日志,并保留审查关卡。如果你要先比较 runtime,请从 OpenClaw vs Codex 和 Office Claws for OpenClaw users 开始。
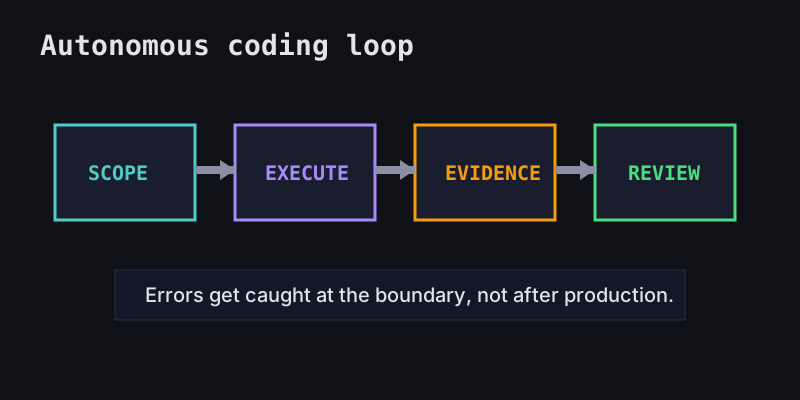
OpenClaw 与自主编码需要运行循环
自主编码只有在每个任务都经过可见循环时才可靠。这个循环比模型名称更重要,因为它决定错误在哪里被发现。
| 阶段 | 代理做什么 | 操作者控制什么 |
|---|---|---|
| 范围 | 读取目标和相关文件 | 仓库、分支、允许路径 |
| 执行 | 修改、测试并总结 | runner、时间盒、成本上限 |
| 证据 | 报告命令和 diff 意图 | 日志、build 输出、截图 |
| 审查 | 打开分支或 PR | merge 决策和部署关卡 |
这个循环让自主性保持有用,而不是变成后台混乱。一个好任务可以在 VPS 上运行一小时,但最后仍应交付分支、证据和人类能读懂的建议。
从窄任务开始
最安全的 OpenClaw 自主编码任务不是模糊的产品目标,而是小合同:
workflow: autonomous-coding-task
repo: office-app
branch: agent/fix-settings-empty-state
allowed_paths:
  - website/src/app/settings/**
  - website/content/**
gates:
  - npm run build
  - human-review
这也是我们在 OpenClaw workflow examples 中推荐的习惯:给代理足够空间完成任务,但不要大到让它意外重写产品。如果任务扩大,正确输出应是总结和后续任务。
默认使用隔离
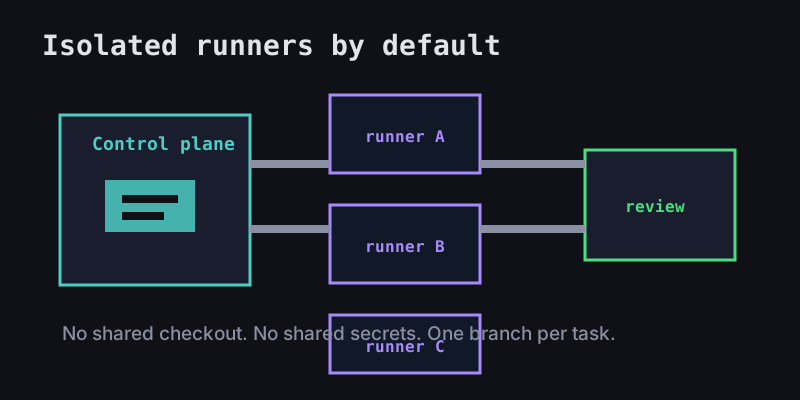
当所有代理共享同一个 checkout、shell 历史和环境变量时,自主编码会变得危险。对于 OpenClaw 风格工作,隔离应该是朴素默认值。
每个任务使用一个活动 runner。优先使用干净 worktree 或可丢弃 VPS runner。让 secrets 保持本地或最小权限。把日志流到操作者无需 SSH 考古就能查看的地方。在代理接触接近生产的仓库之前,请结合 OpenClaw security best practices 检查清单。
Office Claws 让本地和 VPS runners 在一个控制面中可见。执行路径可以由 Codex 支撑,而运行模型仍然适合 OpenClaw:可见队列、持久后台任务、受限凭据,以及 merge 前审查。
决定自主性可以完成什么
不是所有任务都应以同样方式结束。关键决定是代理在哪里停止。
| 任务类型 | 代理可以交付 | 人类应该负责 |
|---|---|---|
| 文档更新 | 已提交分支和 build 输出 | 最终文案批准 |
| UI bug fix | PR、截图、测试结果 | merge 决策 |
| 依赖更新 | changelog 总结和通过的 checks | 风险接受 |
| 生产变更 | 部署计划和回滚说明 | deploy approval |
这条边界防止「自主」变成「未审查」。代理擅长繁琐流程:读取文件、应用 patch、运行验证并解释 diff。人类继续负责产品判断、安全权衡和生产变更。
下一步构建什么
如果你正在采用 OpenClaw 和自主编码,先构建 operator loop,而不是追逐复杂编排:
- 一个任务记录,包含 owner、branch、allowed paths 和 success gate。
- 每个活动任务一个隔离的本地或 VPS runner。
- 能跨越笔记本休眠的持久日志和状态。
- 代理报告完成前必须运行的验证命令。
- 通过 PR、截图或 release notes 进行审查的路径。
之后再加入并发限制、用量跟踪和成本控制。远程执行方面,OpenClaw VPS manager 解释 runner 侧;更完整架构请读 OpenClaw agent architecture。
自主编码在可观测时才真正实用。Office Claws for OpenClaw users 正是围绕这个原则构建:让代理工作,但把范围、runner、secrets、logs 和发布决策控制住。